02
本地部署 / 现有模型
安全大模型本地部署
将面向安全任务优化的小参数模型部署在企业内网。数据不出公司,在更低的算力与推理成本下,获得更快的响应和更好的安全任务效果。
- 数据不出公司
- 代码、漏洞信息和内部资料均在企业内网处理,无需上传外部平台。
- 更小模型,更强安全能力
- 针对漏洞分析、威胁研判等安全任务专项优化,部署成本更低、响应更快,面向已授权的安全任务不拒答。
交付结果
在企业内网交付可直接使用的安全大模型,并完成现有工具、知识库和工作入口的接入。
团队研究成果
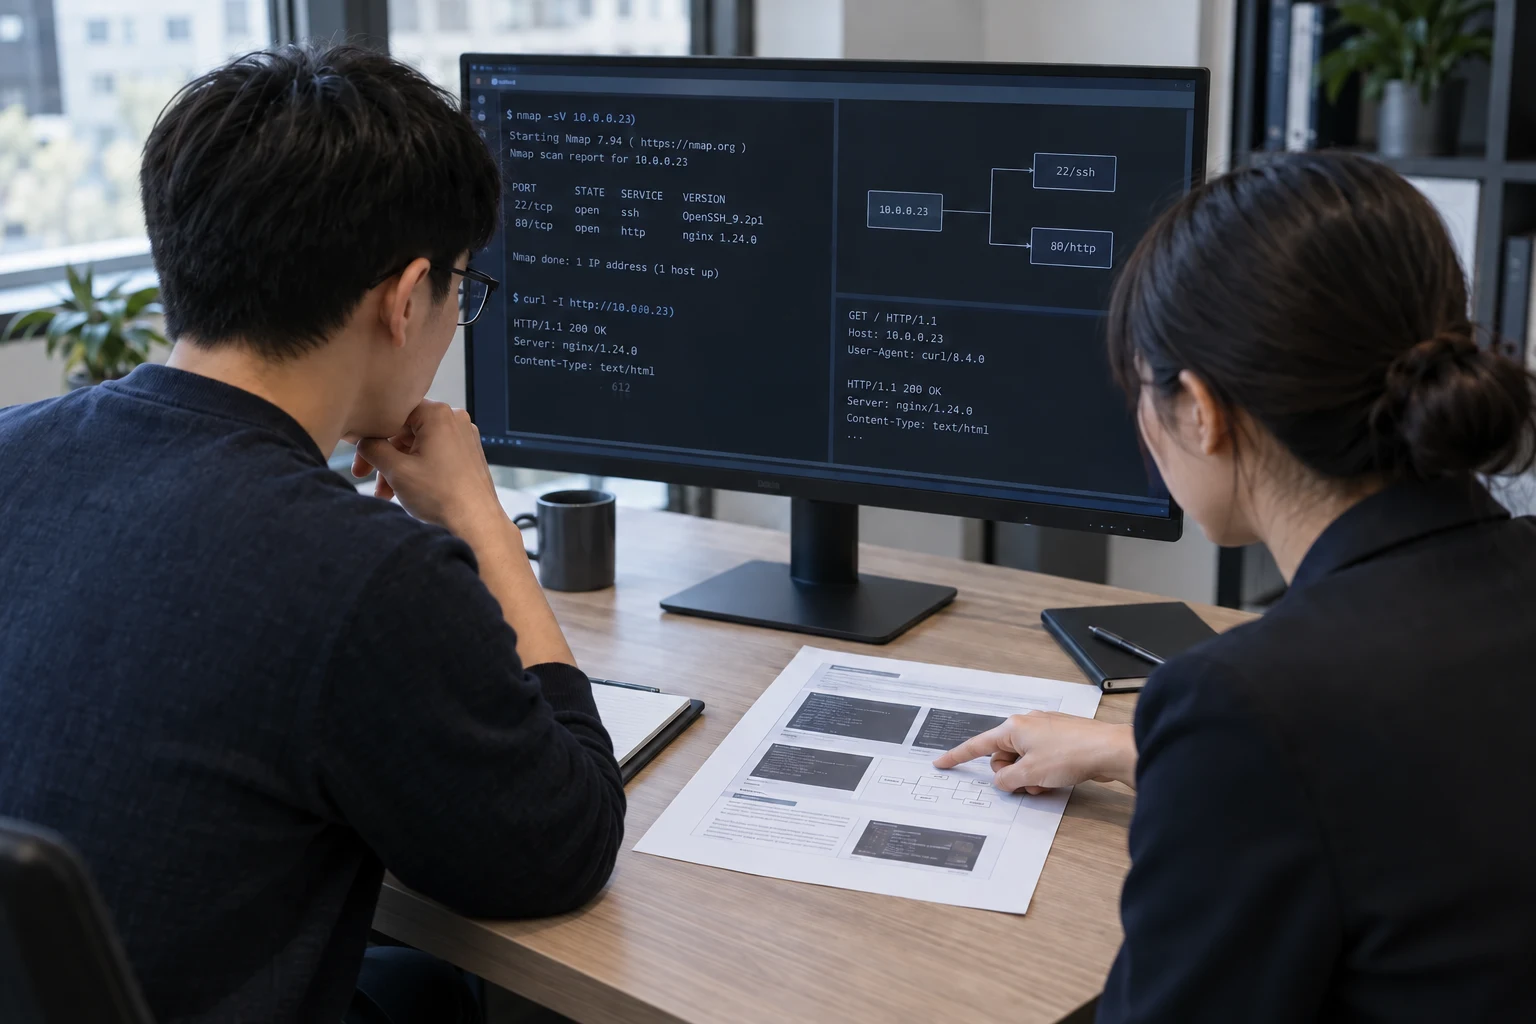
团队曾独立承担公安部车联网安全重点项目,相关研究成果被 Hexacon、POC、Black Hat Asia、IEEE S&P 等国际会议接收,操作系统漏洞研究发表于 NDSS;也曾协助香港国际机场、东南亚核心枢纽及国内港口修复关键漏洞。
01 / 专业渗透测试服务
面向智能设备、车联网、机器人及企业系统,提供从漏洞发现、攻击验证到整改复测的深度安全测试。
关注身份认证、访问控制与跨组件信任边界
验证触发条件与实际影响。
漏洞分析与复现证据针对已确认风险,提出加固方案。
防护方案与修复建议验证约定范围内的防护与修复效果。
验证结果与复测记录提供面向真实攻击面的深度测试服务。测试前确认授权,明确测试目标、范围与停止条件;测试结果可按照 UN R155、GB 44495 等合规要求整理为审计证据,支持企业完成整改与合规评审。
安全大模型服务
可以在企业内网部署 SIGVoid 自研安全专长模型,面向已授权的安全任务不拒答;也可以围绕企业自己的任务和数据开展训练,提供定制化模型训练服务。
本地部署 / 现有模型
将面向安全任务优化的小参数模型部署在企业内网。数据不出公司,在更低的算力与推理成本下,获得更快的响应和更好的安全任务效果。
在企业内网交付可直接使用的安全大模型,并完成现有工具、知识库和工作入口的接入。
企业数据 / 定制训练
通用模型不了解企业内部资产、历史漏洞和判断标准。我们使用企业自己的数据、专家经验和真实任务进行后训练,让模型真正适配企业的安全工作。
交付可在企业内部使用的专属模型、任务评测结果与部署方案。
部署位置、数据使用、模型授权与验收指标,在项目启动时共同确认。
04 / 合规审计与咨询
很多项目不是没有做安全,而是不知道哪些要求适用、缺口在哪里、证据怎么组织。SIGVoid 帮助企业明确合规范围、补齐关键缺口,并把已有工作整理成可提交、可追溯的审核材料。
结合产品形态、目标市场和客户要求,明确 CRA、EU AI Act、ISO/SAE 21434、UN R155、GB 44495 等适用范围与审核重点,形成清晰的审核范围与要求清单。
对照法规和标准检查设计、风险分析、开发与测试过程,提前定位缺口并协助完成整改,保障后续合规审计顺利推进。
把风险分析、测试记录、技术文档与整改结果串成可追溯的证据链,形成可提交的审核材料,减少审核阶段反复补件。
告诉我们项目对象、当前阶段与期望交付。